Технология и формат 1976–1995 гг.

Асимметричная криптография (Diffie-Hellman, RSA, SSL/TLS)

Математическая и сетевая революция открытого ключа, решившая проблему безопасного обмена секретами в глобальных сетях и заложившая фундамент электронной коммерции и протокола HTTPS

Краткая справка

Асимметричная криптография (криптосистема с открытым ключом) использует пару математически связанных ключей: открытый передаётся по незащищённым каналам для шифрования или проверки подписи, а закрытый хранится в тайне для расшифровки. Публично представленная Уитфилдом Диффи и Мартином Хеллманом в 1976 г. и реализованная в схеме RSA в 1977 г. (при засекреченном приоритете британской службы GCHQ 1970–1974 гг.), эта концепция в сочетании с открытым протоколом SSL/TLS (1995–1999 гг.) сделала возможными безопасный веб-трафик HTTPS, онлайн-банкинг и цифровую подпись.

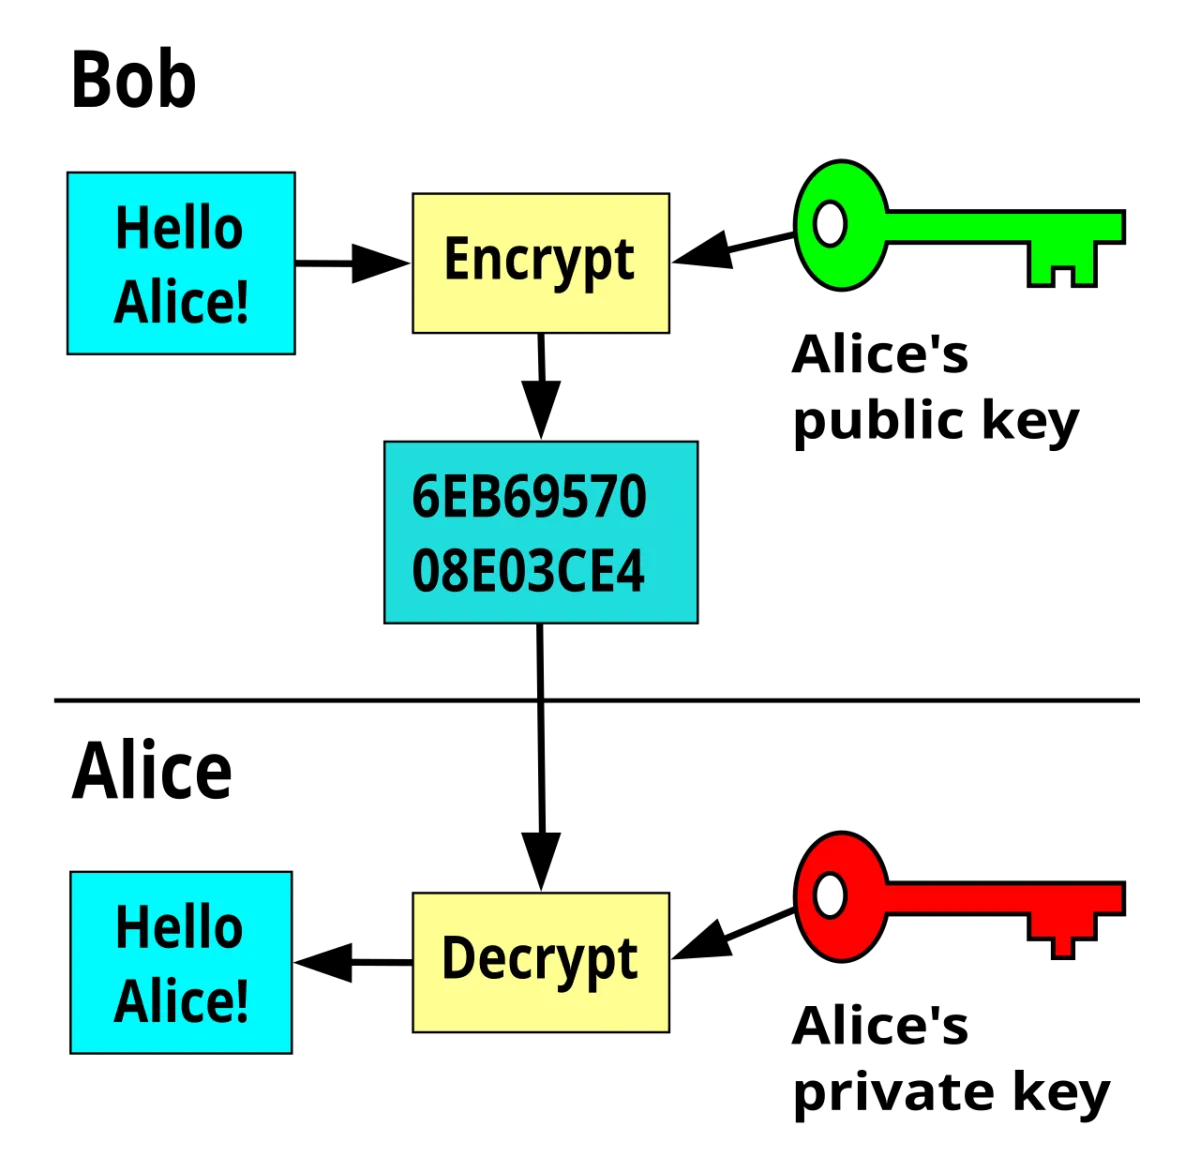
Схема работы асимметричного шифрования с использованием открытого и закрытого ключей
Диаграмма криптосистемы с открытым ключом: шифрование выполняется публично доступным ключом получателя, а расшифрование — исключительно его секретным ключом Иллюстрация: Davidgothberg, Public domain

Тупик симметричных шифров, научный прорыв и «Криптовойны»

На протяжении более двух тысяч лет криптография оставалась симметричной: отправитель и получатель пользовались общим секретным ключом, который требовалось заранее передать по физически защищённому каналу — через дипломатических курьеров, на бумажных блокнотах или при личной встрече. С расширением компьютерных сетей в 1960–1970-х годах рассылка отдельных ключей каждой паре абонентов стала неразрешимым организационным тупиком. Хотя Уильям Стенли Джевонс ещё в 1874 году отмечал одностороннюю сложность факторизации больших чисел, практическое решение родилось лишь через столетие и одновременно в засекреченной разведке и открытых университетах. В британском центре GCHQ Джеймс Эллис в 1970 году выдвинул идею несекретного шифрования, Клиффорд Кокс в 1973 году описал метод разложения на простые множители (аналог RSA), а Малькольм Уильямсон в 1974 году создал экспоненциальный обмен ключами. Британцы передали результаты в АНБ США, но обе разведки сочли вычисления слишком ресурсоёмкими для тогдашних сетей и держали их под грифом до рассекречивания в 1997 году.

В открытой науке импульс пришёл из американских университетов, финансируемых Национальным научным фондом (NSF) и оборонным агентством DARPA. В 1974 году Ральф Меркл придумал протокол открытого согласования ключей («загадки Меркла», 1978 г.), а в 1976 году Уитфилд Диффи и Мартин Хеллман в Стэнфордском университете опубликовали работу New Directions in Cryptography с практичным обменом ключами Диффи — Хеллмана. В 1977 году Рональд Ривест, Ади Шамир и Леонард Адлеман из MIT изобрели алгоритм RSA, пригодный как для шифрования, так и для цифровой подписи. Конкурирующие идеи вроде схем на задаче об укладке рюкзака (Меркла — Хеллмана) вскоре были взломаны, а коммерческий патент на RSA (1983 г.) сдерживал массовое внедрение высокой ценой лицензий у компании RSA Data Security до истечения срока в 2000 году. Политическим же барьером стали «Криптовойны» 1990-х годов: правила экспортного контроля США (ITAR) приравнивали стойкие шифры к военному вооружению наряду с ракетами. Федеральные власти вели многолетнее расследование против создателя бесплатной программы шифрования почты PGP Фила Циммермана (1991 г.) и продвигали государственное депонирование ключей (чип Clipper), а активисты в знак протеста печатали код RSA на футболках как форму свободы слова. Лишь давление растущей электронной торговли во второй половине 1990-х вынудило США смягчить экспортные запреты.

Односторонние функции с лазейкой и гибридный протокол SSL/TLS

Теоретическую основу асимметричных систем составляют односторонние функции с секретной лазейкой: зашифровать сообщение открытым ключом легко, а расшифровать за разумное время можно лишь зная закрытый ключ. Безопасность схемы Диффи — Хеллмана и алгоритма Тахера Эльгамаля (1985 г., прообраз стандарта DSA) опирается на сложность дискретного логарифмирования, а стойкость RSA — на трудность разложения произведения двух огромных простых чисел. Для электронной подписи порядок обратный: отправитель подписывает хеш сообщения закрытым ключом, а получатель проверяет его открытым.

Поскольку асимметричные вычисления в сотни раз медленнее симметричных шифров, сетевые стандарты перешли на гибридную архитектуру: открытый ключ используется только на старте соединения для проверки подлинности и безопасной передачи короткого сеансового ключа, после чего поток данных шифруется быстрым симметричным алгоритмом. Для защиты от перехвата с подменой открытого ключа («человек посередине») в PGP сложилась сеть доверия поручителей, а в веб-браузерах закрепилась иерархия удостоверяющих центров PKI. Ключевым прорывом стал протокол SSL, созданный в 1994–1996 годах в Netscape под руководством Тахера Эльгамаля и Пола Кохера: исправив уязвимости SSL 2.0 в спецификации SSL 3.0 и открыв стандарт без роялти, Netscape открыла путь к общесетевому стандарту IETF TLS 1.0 (RFC 2246, январь 1999 г.).

Доверие в цифровой экономике, национальные стандарты и метаданные

Внедрение SSL/TLS превратило незащищённую глобальную сеть в коммерческую среду: индикатор HTTPS в браузере сделал возможными онлайн-банкинг, оплату банковскими картами и удалённые корпоративные каналы VPN и SSH. Электронная подпись приобрела юридическую силу в государственном и деловом документообороте.

Распространение открытых алгоритмов вызвало волну государственного стандартизирования: Россия приняла сертифицируемый ФСБ и ФСТЭК стандарт ГОСТ Р 34.10-2012, Китай — SM2 и SM9, Южная Корея — EC-KCDSA. Вместе с тем проявились и структурные пределы защиты: взлом удостоверяющего центра PKI обесценивает доверие к подчинённым сертификатам, а шифрование тела сообщений не скрывает от наблюдателей служебные метаданные — IP-адреса, домены, время и размер передач.

Эллиптические кривые, прямая секретность и постквантовый рубеж

Развитие методов факторизации (квадратичное решето) и атак по сторонним каналам подтолкнуло индустрию от статических ключей RSA к криптографии на эллиптических кривых (ECDH, ECDSA, X25519, Ed25519), дающей ту же стойкость при гораздо меньшей длине ключа. Современный стандарт TLS 1.3 сделал обязательной прямую секретность (Forward Secrecy): эфемерные ключи генерируются заново для каждого сеанса, поэтому даже будущая компрометация ключа сервера не раскроет старый трафик.

Главным стратегическим вызовом остаётся квантовый компьютер, способный с помощью алгоритма Шора быстро взломать RSA и эллиптические кривые. Опасение перехвата данных сегодня с прицелом на будущую расшифровку стимулирует глобальный переход к постквантовой криптографии на решётках и кодах (таких как Kyber и McEliece).

Цепочка влияния: причины и последствия

Исторический «эффект домино» — какие предпосылки вызвали это событие или явление и к каким переменам оно привело.

Что привело к этому (истоки и предпосылки)

Технология и формат1971 г.Технологический катализатор

Электронная почта (E-mail)

Открытые криптографические алгоритмы позволили реализовать защиту и проверку подлинности писем через стандарты S/MIME, OpenPGP и доменные подписи DKIM.

Технология и формат1989–1991 гг.Технологический катализатор

Всемирная паутина (WWW, HTTP и HTML)

Коммерциализация веб-браузеров потребовала внедрения защищённого протокола HTTPS поверх SSL/TLS для безопасной передачи паролей и банковских карт в открытой паутине.

Технология и формат1997–1999 гг.Технологический катализатор

Беспроводная сеть Wi-Fi (IEEE 802.11)

Уязвимость открытого радиоэфира и взлом раннего шифрования WEP сделали критически важным использование протоколов WPA2/WPA3 и защищённого HTTPS/TLS поверх Wi-Fi.

К чему это привело дальше (последствия)

Технология и формат1971 г.Следствие и политический итог

Электронная почта (E-mail)

Появление алгоритмов RSA и стандартов открытого ключа сделало возможным сквозное шифрование и цифровую подпись писем через протоколы OpenPGP, S/MIME и DKIM.

Технология и формат1989–1991 гг.Технологический катализатор

Всемирная паутина (WWW, HTTP и HTML)

Бурная коммерциализация веб-браузеров в 1994–1995 гг. создала прямой запрос бизнеса на протоколы SSL и HTTPS, сломив экспортные ограничения США в ходе «Криптовойн».

Государства и ключевые связи в графе

Связанные личности, технологии, места и понятия

Технология и формат Всемирная паутина (WWW, HTTP и HTML) 1989–1991 гг. — Технологический катализатор
Технология и формат Электронная почта (E-mail) 1971 г. — Следствие и политический итог
Технология и формат Электронная почта (E-mail) 1971 г. — Технологический катализатор
Технология и формат Беспроводная сеть Wi-Fi (IEEE 802.11) 1997–1999 гг. — Технологический катализатор
Технология и формат Всемирная паутина (WWW, HTTP и HTML) 1989–1991 гг. — Технологический катализатор

Частые вопросы и ответы

Почему асимметричная криптография совершила переворот по сравнению с классическими шифрами?
В симметричных шифрах обе стороны обязаны знать один и тот же секретный ключ, что требовало личной встречи или курьеров для каждой пары абонентов. Открытый ключ позволил любому желающему зашифровать письмо или проверить подпись, не зная секретного ключа расшифрования.
Кто изобрёл алгоритмы Диффи — Хеллмана и RSA на самом деле — учёные в США или разведка Великобритании?
Британские математики службы GCHQ Дж. Эллис, К. Кокс и М. Уильямсон создали аналогичные методы в 1970–1974 гг., но оставили их засекреченными до 1997 г. У. Диффи, М. Хеллман, Р. Меркл, Р. Ривест, А. Шамир и Л. Адлеман открыли эти схемы независимо в 1974–1977 гг. и опубликовали их, обеспечив развитие гражданской сети.
Зачем в протоколах HTTPS (SSL/TLS) совмещают асимметричное и симметричное шифрование?
Математические операции со сверхбольшими числами в RSA или Диффи — Хеллмане выполняются в сотни раз медленнее симметричных шифров. Гибридная схема использует асимметричные ключи только при рукопожатии для аутентификации и обмена коротким сеансовым ключом, а основной трафик шифрует быстрым симметричным алгоритмом.
Что такое «Криптовойны» 1990-х годов и какую роль сыграл Тахер Эльгамаль?
В 1990-х власти США ограничивали экспорт стойких криптоалгоритмов по военным правилам ITAR и расследовали публикацию программы PGP. Давление бизнеса и разработчиков открытых стандартов, среди которых ключевую роль сыграли Тахер Эльгамаль и Netscape с открытой спецификацией SSL 3.0, привело к отмене запретов и расцвету HTTPS.
От чего защищают удостоверяющие центры PKI и что угрожает RSA в будущем?
Сертификаты удостоверяющих центров подтверждают, что открытый ключ действительно принадлежит нужному сайту, предотвращая подмену ключа злоумышленником при атаке «человек посередине». В перспективе главным вызовом для RSA и эллиптических кривых выступает алгоритм Шора на мощных квантовых компьютерах, ради защиты от которого создаются постквантовые алгоритмы.

Научная литература и источники

  1. Криптосистема с открытым ключом // Википедия (свободная энциклопедия) [ru.wikipedia.org]
  2. Public-key cryptography // Wikipedia, The Free Encyclopedia [en.wikipedia.org]
  3. Dierks T., Allen C. RFC 2246: The TLS Protocol Version 1.0. Internet Engineering Task Force (IETF), January 1999 [www.rfc-editor.org]
  4. Menezes A. J., van Oorschot P. C., Vanstone S. A. Handbook of Applied Cryptography, Chapter 8: Public-Key Encryption, 1996 [cacr.uwaterloo.ca]
  5. Тридцать лет открытому ключу // Computerworld Россия, № 46, 2006 [www.osp.ru]