
От мейнфреймов с разделением времени к запуску Amazon EC2 (2006)
Интеллектуальный замысел облаков восходит к идеям Джона Маккарти и Джозефа Ликлайдера 1960-х годов о превращении вычислений в коммунальную услугу вроде электросети. Практическую основу заложили в IBM: в 1964–1967 годах в Кембриджском научном центре группа Роберта Криси разработала систему CP-40 для модифицированного мейнфрейма System/360 Model 40, впервые дав пользователям изолированные виртуальные машины. За ней последовали CP-67 (1967) и коммерческая VM/370 (1972), закрепившие архитектуру гипервизора — тонкой программной прослойки между оборудованием и гостевыми ОС.
На массовом рынке дешёвых серверов архитектуры x86 виртуализация долго считалась невозможной из-за особенностей набора инструкций. Прорыв совершила основанная в 1998 году компания VMware (Диана Грин, Мендель Розенблюм и коллеги), применившая динамическую бинарную трансляцию. В 2003 году Кембриджский университет представил открытый гипервизор Xen с паравиртуализацией, а в 2007 году в ядро Linux вошёл гипервизор KVM, поддержанные аппаратными инструкциями Intel VT-x и AMD-V (2005–2006 годы).
Сама метафора «облака» появилась в компании General Magic (Дэвид Хоффман, 1994) и бизнес-плане Compaq (1996), а подписку на веб-ПО популяризировала CRM-система Salesforce.com (1999). Поворотным стал 2006 год: интернет-ритейлер Amazon, построивший мощную серверную базу под сезонные торговые пики, открыл после API Amazon Web Services (2002) объектное хранилище Amazon S3 и сервис эластичных серверов Amazon EC2 на гипервизоре Xen. Одновременно термин «cloud computing» популяризировал глава Google Эрик Шмидт. В 2008–2012 годах вышли открытые проекты OpenNebula (финансируемый Еврокомиссией RESERVOIR) и OpenStack (Rackspace и NASA), а также платформы Google App Engine, Microsoft Azure, IBM SmartCloud и Oracle Cloud. В 2011 году стандарт концепции закрепил институт NIST (SP 800-145).
Архитектура облака: характеристики NIST, гипервизоры и модели услуг
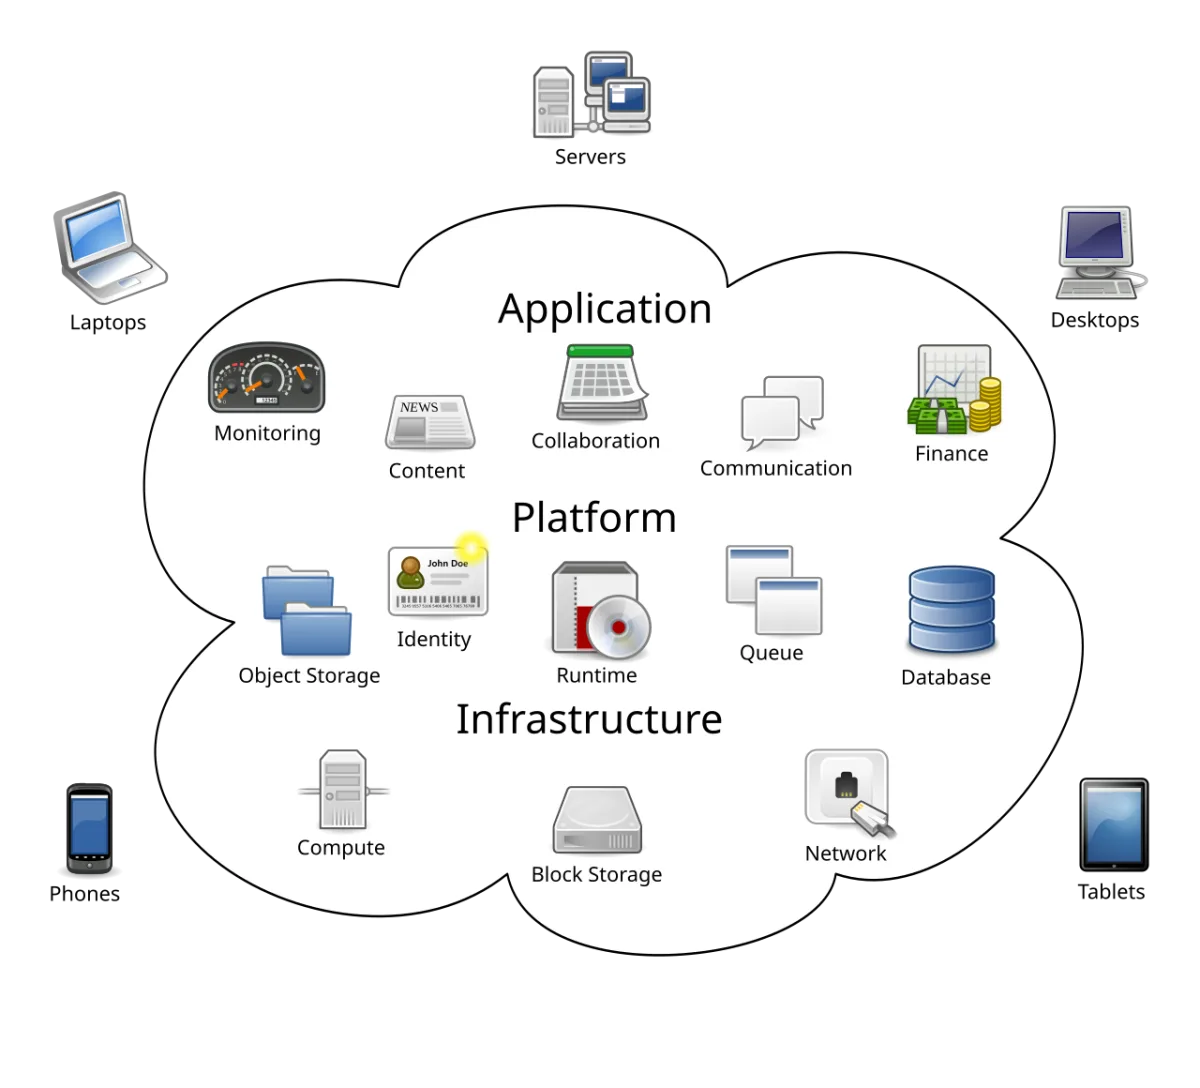
Стандарт NIST (расширенный в 2023 году ISO/IEC 22123) задаёт пять признаков облака: самообслуживание по требованию без участия персонала провайдера; широкий сетевой доступ с любых устройств; объединение ресурсов в мультиарендный пул (resource pooling); быстрая эластичность масштабирования и точный учёт потребления (биллинг).
Технически эластичность обеспечивают гипервизоры с живой миграцией виртуальных машин, а также контейнеризация внутри общего ядра Linux (механизмы cgroups и namespaces без накладных расходов эмуляции железа), управляемые через портал самообслуживания, каталог шаблонов и оркестровщик.
Приняты три классические модели обслуживания и четыре модели развёртывания. В модели IaaS заказчик арендует виртуальные серверы, сети и диски, сам управляя ОС; в PaaS получает готовую среду выполнения кода и базы данных; в SaaS работает через браузер с готовым приложением (почта, Google Docs, CRM). Стандарт ISO 2023 года добавил четвёртую категорию — бессерверные вычисления (Serverless). По форме собственности облака делятся на публичные, частные (для одной организации), общественные и гибридные. При этом действует модель разделяемой ответственности: провайдер охраняет физическое оборудование и гипервизор, а клиент отвечает за шифрование данных, управление доступом и безопасность приложений, причём соглашения об уровне сервиса (SLA) при сбоях обычно ограничиваются зачётом кредитов вместо денежной компенсации.
Смена экономической парадигмы, вытеснение хостинга и политические риски
К 2009 году рынок публичных облаков достиг, по оценке IDC, 17 млрд долларов, а к 2014 году общие затраты организаций приблизились к 175 млрд долларов. Традиционный подход — покупка собственных серверов и колокация в ЦОДах — уступил облакам по двум ключевым причинам:
- Капитальные расходы (CapEx) против операционных (OpEx). Строительство собственного ЦОДа требовало крупных авансовых инвестиций и месяцев поставок с запасом мощностей под редкие пики. Облако превратило инфраструктуру в оплачиваемую по факту услугу, сократив время запуска стартапов до часов.
- Экономия на масштабе. Гиперскейлеры снижали себестоимость оборудования оптовыми закупками и автоматизацией, предлагая малому бизнесу готовые сервисы аналитики и резервирования.
Однако концентрация вычислений принесла и серьёзные проблемы: технологическую привязку к провайдеру (vendor lock-in), перерасход бюджетов (по опросам Gartner и Flexera 2023–2024 годов, с ним сталкивались до 69 % компаний, что вызвало расцвет дисциплины FinOps), новые уязвимости («гиперджекинг», взломы API и утечки вроде инцидента Dropbox 2014 года). Ричард Столлман критиковал SaaS за утрату пользовательского контроля над программами, а американский закон CLOUD Act и раздел 702 FISA вступили в правовое противоречие с европейским регламентом GDPR. В России курс на суверенную цифровую инфраструктуру закрепила программа «Цифровая экономика Российской Федерации» (распоряжение Правительства РФ от 28 июля 2017 г. № 1632-р).
От контейнеров и бессерверных платформ к гибридной архитектуре эпохи ИИ
В 2010–2020-е годы облачная индустрия шагнула от аренды виртуальных машин к оркестрации контейнеров (Kubernetes), микросервисам и бессерверным функциям (Serverless), скрывающим управление серверами. Вместе с тем оборонный сектор, госорганы и высокочастотный биржевой трейдинг с требованиями сверхнизких задержек и суверенного контроля сохранили локальные площадки. Компромиссом стали гибридные и мультиоблачные схемы, включая выносные стойки провайдеров (например, AWS Outposts 2019 года).
Сегодня виртуализированные гиперкластеры превратились в энергетическую базу глобальной экономики — без облачных дата-центров с тысячами графических ускорителей были бы невозможны массовая удалённая работа, потоковое видео и обучение современных моделей искусственного интеллекта.